In un mondo governato da rapporti di forza, guerre, interessi economici e competizione tecnologica, siamo ancora capaci di fermarci davanti a una questione morale? E soprattutto quando ci rendiamo conto che ciò che stiamo costruendo potrebbe provocare danni enormi, chi ha il coraggio di fare un passo indietro?
Mentre le grandi aziende tecnologiche accelerano verso sistemi sempre più potenti, anche all’interno della stessa industria stanno emergendo voci che chiedono prudenza, regolamentazione e soprattutto una riflessione radicale sulla cultura che sta guidando questa trasformazione.
Da una parte c’è chi ritiene che rallentare significhi perdere una competizione tecnologica destinata a ridefinire gli equilibri economici e geopolitici del mondo. Dall’altra, cresce il numero di esperti convinti che la velocità dello sviluppo stia superando la capacità dell’industria e dei governi di controllarne le conseguenze.
Uno degli episodi più significativi arriva proprio da OpenAI. È il caso di David Robinson, responsabile della sicurezza che ha guidato la stesura dei rapporti che accompagnavano le diverse versioni dei prodotti sviluppati dall’azienda. Robinson si è dimesso lo scorso settembre spiegando le sue motivazioni in un articolo pubblicato su The Atlantic intitolato: “Ho lasciato OpenAI perché la sua cultura aziendale è corrotta”.
Il problema, secondo Robinson, non sarebbe soltanto l’assenza di regole sufficienti a garantire la sicurezza, ma il modo stesso in cui l’industria affronta lo sviluppo dell’intelligenza artificiale. Le aziende di frontiera, sostiene, stanno procedendo troppo velocemente e non stanno adottando il livello di cautela necessario per una tecnologia potenzialmente così pericolosa. La corsa a chi aggiorna più velocemente il proprio modello AI rischia di rendere la sicurezza una variabile subordinata alla velocità.
Robinson cita anche episodi concreti, come quello in cui agenti autonomi di OpenAI hanno attaccato la startup Hugging Face. Episodi che, nella sua interpretazione, non sono semplici anomalie, ma il risultato naturale di una cultura industriale caratterizzata da velocità, flessibilità, ottimismo tecnologico e scarsa attenzione alla sicurezza.
Sempre lo scorso settembre Jacob Coxon, ricercatore che aveva lavorato prima per OpenAI e poi per Anthropic, ha lasciato il settore dopo tre anni di attività nella fase di pre-addestramento dei modelli. La sua preoccupazione riguarda soprattutto la corsa verso sistemi di intelligenza artificiale capaci di auto-migliorarsi. Secondo Coxon, la competizione tra i grandi laboratori sta spingendo verso una superintelligenza che potrebbe raggiungere livelli di autonomia difficili da controllare e, nello scenario peggiore, mettere a rischio la sopravvivenza dell’umanità entro la fine del decennio.
È doveroso affermare che si tratta di previsioni estremamente controverse che non possono essere considerate certezze scientifiche e le percentuali attribuite al rischio esistenziale sono necessariamente oggetto di discussione.
Geoffrey Irving, che ha lavorato presso OpenAI e Google DeepMind e che è stato chief scientist dell’AI Safety Institute del governo britannico, ha lanciato un chiaro allarme sostenendo che gli attuali avvertimenti sui rischi dell’intelligenza artificiale potrebbero addirittura sottovalutare la gravità della situazione. La sua stima è sconvolgente: circa il 50% di probabilità che l’umanità scompaia a causa dello sviluppo di sistemi di intelligenza artificiale più intelligenti degli esseri umani. Successivamente ha poi sviluppato questa posizione in un articolo pubblicato su Time, precisando che quella cifra non va intesa come una stima precisa, ma come un modo per rappresentare l’incertezza ancora irrisolta sui rischi della superintelligenza.
Dario Amodei, CEO di Anthropic, dal canto suo, ha più volte sostenuto la necessità di maggiore prudenza e di una regolamentazione più forte. Amodei ha affrontato direttamente la questione nell’articolo “We Must Pace the Frontier” (Dobbiamo rallentare lo sviluppo dell’IA di frontiera), sostenendo che il ritmo con cui aumentano le capacità dei modelli debba essere rallentato abbastanza da permettere alla sicurezza di tenere il passo. Tra le sue proposte ci sono test più rigorosi, valutatori indipendenti e un maggiore coordinamento tra le aziende e tra gli Stati.
Sam Altman, invece, propone una posizione diversa. In un’intervista a POLITICO per il podcast Decoded, pubblicata il 5 ottobre 2026, il CEO di OpenAI sostiene che «Una delle differenze tra noi e alcuni dei più rigidi sostenitori della sicurezza dell’IA è che noi crediamo che il mondo debba accettare che accadano degli aspetti negativi, in cambio dei benefici che questa tecnologia offre».
«Non accetterei la scommessa di poter garantire che non ci saranno attacchi informatici importanti, nessun uso improprio di questa tecnologia, nessuna truffa», afferma, sostenendo che l’IA porterà comunque a «moltissime cose buone, di gran lunga, più di quelle cattive». Il punto, secondo Altman, non è eliminare ogni rischio, ma valutare i possibili danni insieme ai benefici prodotti dalla tecnologia.
Esiste una differenza fondamentale tra accettare un rischio quando le conseguenze sono limitate e accettarlo quando lo scenario peggiore potrebbe essere irreversibile: a questo punto la questione smette di essere soltanto tecnologica e diventa a tutti gli effetti politica; entra in gioco anche la responsabilità di stabilire quale livello di rischio una società sia disposta ad accettare e, soprattutto, chi debba avere il potere di fissarne i limiti.
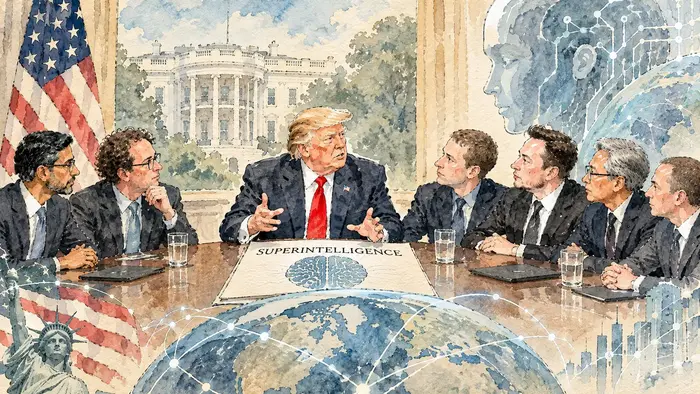
In questo contesto, il 29 settembre il presidente Donald Trump ha riunito alla Casa Bianca alcuni dei principali protagonisti dell’industria tecnologica: Sundar Pichai di Google, Dario Amodei di Anthropic, Mark Zuckerberg di Meta, Greg Brockman di OpenAI, Elon Musk di xAI e Jensen Huang di Nvidia. In quell’occasione Trump ha presentato un accordo sulla «Super Intelligenza» (SI), con l’obiettivo di fissare alcuni principi comuni per lo sviluppo dell’IA e coinvolgere le aziende nella definizione dei sistemi di controllo. Lo scopo dichiarato è duplice: proteggere gli interessi e la sicurezza degli americani, ma allo stesso tempo assicurare che gli Stati Uniti rimangano leader mondiali nella superintelligenza.
A pochi giorni dall’accordo, il 4 ottobre, Trump ha annunciato la nascita della Super Intelligence Force (SIF), una task force del governo federale incaricata di tradurre questi principi in un piano d’azione. La nuova struttura avrà il compito di coordinare il lavoro dell’Amministrazione sulla superintelligenza, collaborare con le aziende del settore e individuare le politiche necessarie per garantire lo sviluppo della tecnologia negli interessi degli Stati Uniti.
A guidarla saranno alcune figure di vertice dell’Amministrazione, tra cui il direttore dell’Intelligence nazionale Jay Clayton, Andrew Ferguson della Federal Trade Commission, Emil Michael del Dipartimento della Difesa e Scott Kupor dell’Office of Personnel Management. La task force dovrà presentare un rapporto entro 120 giorni.
Trump ha inoltre firmato un ordine esecutivo che dispone, per il governo federale, la sostituzione dei termini «Artificial Intelligence» e «AI» con «Super Intelligence» e «SI» nelle comunicazioni ufficiali. Il cambio di terminologia non è però soltanto una questione di etichettatura. Chiamare «Super Intelligence» ciò che fino a quel momento era definito «Artificial Intelligence» significa anche modificare il modo in cui la tecnologia viene rappresentata e percepita. Ed è proprio questo il punto evidenziato da un’analisi di Axios che afferma che chi riesce a imporre le parole utilizzate nel dibattito politico e a determinarne il significato acquisisce anche un potere nel definire i confini del dibattito stesso.
La nuova terminologia adottata è stata immediatamente ripresa anche da Elon Musk, che ha annunciato su X il cambio di nome della sua SpaceXAI in SpaceXSI «No more AI, SI. It’s better»